
「PHPに重大な脆弱性が見つかった」「ゲームやウェブサイトが緊急メンテナンスに入る」。2026年10月21日、そんなニュースを見て、何が起きているのか気になった方もいるのではないでしょうか。
PHP(ピーエイチピー)は、ネットショップや会員制サイト、ブログなどを動かすために使われるプログラミング言語です。今回見つかったのは、条件によっては外部からサーバー上で不正なプログラムを実行されるおそれがある、重大な問題です。
ただし、PHPを使ったサイトを開いただけで、利用者のスマートフォンが感染するという発表ではありません。すべてのサービスで情報漏えいや乗っ取りが起きたわけでもありません。まず対応が求められるのは、PHPを使うサービスの運営者やサーバー管理者です。
この記事では、PHPとは何か、今回の脆弱性がどのくらい危険なのか、私たちの生活にどんな影響があるのかを順番に説明します。緊急メンテナンスの理由や、一般利用者が確認したいことも紹介します。
- PHPとは何か、どんなサービスで使われているのか
- 2026年10月に見つかった脆弱性2件の危険性
- 個人情報やスマートフォンへの影響はあるのか
- ゲームやサイトで緊急メンテナンスが行われる理由
- 一般の利用者とサイト運営者が取る対応の違い
PHPとは?なぜ2026年10月に話題になったのか
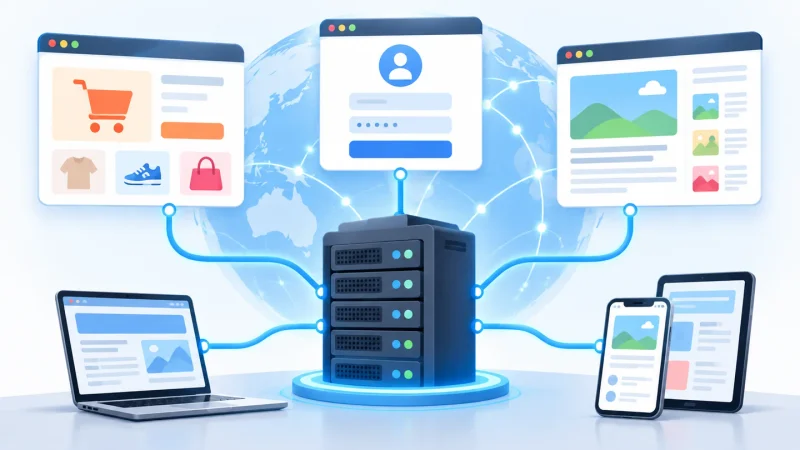
PHPは、ウェブサイトの裏側で情報を処理するためのプログラミング言語です。普段は画面に名前が表示されないため、知らないうちにPHPを利用したサービスを使っていることもあります。
PHPはネットショップや会員制サイトの裏側で働いている
たとえば、サイトへのログイン、登録情報の読み出し、注文内容の処理などには、サーバー側のプログラムが使われます。PHPは、そうした仕組みを作るための言語の一つです。
ブログ作成サービスの一つであるWordPress(ワードプレス)も、PHPを使っています。ただし、ネット上のすべてのサイトやアプリがPHPで動いているわけではありません。PHP公式マニュアルの入門でも、ウェブ開発での利用が説明されています。
問題になったのはPHPそのものの安全上の弱点
2026年10月21日、PHPの開発チームは重大な脆弱性2件の修正版を公開しました。脆弱性とは、悪意のある第三者に利用される可能性がある、ソフトウェアの安全上の弱点です。
今回は特定のゲームやWordPressだけの不具合ではなく、複数のサービスの土台となっているPHP自体の問題です。そのため、業種の異なるサービスでも対応が必要になる場合があります。PHP開発元の2026年10月21日の発表で修正版と問題の概要が公開されています。
PHPの脆弱性は何が危険?どんな被害につながるのか
今回の脆弱性は、条件がそろうと、攻撃者が離れた場所からサーバー上で不正なプログラムを動かせるおそれがあります。利用者の目に見えにくいサーバー内部の問題であることが、今回の特徴です。
外部からサーバーを不正に操作されるおそれがある
今回のように、ネットワークを通じて別のコンピューターに命令を実行させられる問題を「リモートコード実行」と呼びます。実際に悪用された場合は、ウェブサイトの内容を勝手に変えられたり、サーバーに保存された情報へ不正にアクセスされたりするおそれがあります。
ただし、どこまでの被害が起こるかは、サーバーの設定や攻撃の条件によって異なります。脆弱性が見つかったことと、すべてのサイトで被害が発生したことは別です。
危険度「9.2」は被害が起きた割合ではない
PHP開発元は、2件の脆弱性を共通の評価基準「CVSS」のバージョン4.0で、いずれも10点満点中9.2と評価しました。これは、問題が悪用された場合の深刻さなどを表す数字です。
「9.2%のサイトが被害に遭った」「92%の確率で乗っ取られる」という意味ではありません。重大な弱点であるため、PHPの開発元は修正版への早急な更新を呼びかけています。詳しくはPHP開発元のセキュリティ情報で確認できます。
今回発表された脆弱性は2件
公表された番号は「CVE-2026-109618」と「CVE-2026-109619」です。前者はメモリ不足が発生したときの処理、後者は通信処理で使われた情報の扱いに問題があります。
ここでいうメモリは、サーバーが作業中の情報を一時的に置く場所です。いずれも専門的な内部処理に関する問題ですが、一般の利用者が仕組みを詳しく理解する必要はありません。知っておきたいのは、ログインしていない攻撃者でも悪用できる場合があるという点です。
PHPの脆弱性で影響を受けるサービスは?スマホは大丈夫?
影響を受ける可能性があるのは、PHPを使ってウェブからの通信を処理しているサービスです。ただし、PHPを採用しているだけで危険性や対応状況が一律に決まるわけではありません。
ネットショップ・ゲーム・企業サイトなども対象になり得る
PHPは、ネットショップ、会員制サイト、企業のホームページ、業務システム、ブログなどで使われています。今回の問題は、こうしたサービスを動かすサーバー側に関係します。
一方、あるサービスがPHPを使っているかどうかは、利用画面だけでは判断できないこともあります。気になるサービスがある場合は、運営会社の公式なお知らせやメンテナンス情報を確認してください。
WordPressが特に危険というわけではない
WordPressはPHPで動いているため、今回の問題と無関係ではありません。しかし、WordPressそのものが最も危険だと発表されたわけではありません。
PHP開発元は、サーバーがPHPを動かす方法によっても危険性が異なると説明しています。特に危険性が高い方式として挙げているのは、Apacheというウェブサーバーで「mod_php」を使う構成です。WordPressというサイト作成ツールの名前で、危険度が決まるわけではありません。PHP開発元の発表をご確認ください。
スマートフォンやパソコンも更新する必要がある?
普段、ゲームやネットショップを利用しているだけなら、今回の問題を解消するためにスマートフォンへPHPを入れたり、PHPを更新したりする必要は通常ありません。修正する対象は、主にサービスを提供する側のサーバーです。
ただし、普段からスマートフォンやパソコンの基本ソフト、ブラウザー、アプリを最新の状態に保つことは、別の問題への備えとして役立ちます。今回のPHP更新と、端末の一般的な更新は分けて考えましょう。
個人情報やパスワードはもう漏れている?
脆弱性が公表されたことだけで、個人情報が流出したとは判断できません。2026年10月21日にIPAが公開した事前の注意喚起では、その時点でIPAが今回の2件を悪用した攻撃を確認しているわけではないと説明していました。
ただし、これは今後も被害が起こらないという保証ではありません。利用しているサービスから不正アクセスや情報漏えいの発表があった場合は、その案内に従ってください。IPAの注意喚起で公表時点の説明を確認できます。
なぜゲームやウェブサイトで緊急メンテナンスが行われるの?
緊急メンテナンスは、必ずしも攻撃を受けた結果ではありません。脆弱性を悪用される前にサービスを止め、修正や安全確認を行うために実施する場合もあります。
実際に発表されたメンテナンスの例
ゲーム「ウマ娘 プリティーダービー」は、2026年10月21日、サーバーで使用するPHPの脆弱性対策としてメンテナンスを発表しました。同日21時16分の追記では、開始時刻を22時ごろへ変更すると案内しています。
運営元は、発表時点ではこの脆弱性を悪用した被害や利用者データの流出は確認されていないと説明しています。また、メンテナンスによって育成中のデータが削除されることはないとしています。「ウマ娘 プリティーダービー」公式のお知らせで確認できます。
さくらインターネットも、2026年10月21日23時からPHPのバージョンアップを伴う緊急メンテナンスを行うと告知しました。対象となるサービスでは、作業中に数秒程度ウェブへ接続できない時間が生じると案内しています。さくらインターネットの公式メンテナンス情報をご覧ください。
サービスが使えるようになるのはいつ?
再開時刻はサービスごとに異なります。PHPの修正版が公開された時刻と、各社のメンテナンスが終わる時刻は同じではありません。更新後に安全性や動作を確認してから再開する場合もあります。
ログインできない、ゲームが始まらない、サイトにつながらないときは、まずそのサービスの公式サイトや公式のお知らせを確認しましょう。復旧時刻が未定なら、運営元の続報を待つことになります。
PHPの脆弱性に対して、一般の利用者は何をすればいい?
普段はサービスを利用するだけの方と、自分でサイトを運営している方では、必要な対応が違います。何を管理しているかによって、確認する場所も変わります。
ネットショップやゲームを使う人の対応
一般の利用者は、まず利用中のサービスからのお知らせを確かめましょう。緊急メンテナンスの実施、サービスの再開、不正アクセスの有無などが分かれば、必要な行動を判断できます。
- 利用しているサービスの公式サイトや公式アプリでお知らせを確認する。
- メンテナンス中は、再開予定や代替手段の案内を確認する。
- 情報漏えいなどが公表された場合は、運営元が案内するパスワード変更などの対策を行う。
- 不安をあおる投稿から届いた不審なリンクは開かず、公式の案内先から情報を見る。
今回のニュースだけを理由に、利用しているすべてのサービスで一斉にパスワードを変更する必要があると発表されたわけではありません。まずは個別のサービスの状況を確認することが大切です。
自分でブログやネットショップを運営している人の対応
PHPを使用するサイトの運営者は、使用中のPHPのバージョンと修正の適用状況を確認しましょう。レンタルサーバーを使っている場合は、契約会社の公式発表を見ることから始められます。
サーバー会社が修正を適用する場合もあれば、利用者自身の操作が必要な場合もあります。更新方法が分からなければ、サーバー会社や制作・保守を依頼している業者に問い合わせてください。
WordPressを使っている場合は、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」でPHPのバージョンを確認できます。ただし、WordPress本体やプラグインの更新と、PHP自体の更新は別です。操作方法はWordPress公式のPHP更新ガイドに掲載されています。
PHPの修正版は何?古いバージョンを使っていても大丈夫?
今回の2件を修正するため、PHP開発元は2026年10月21日付で複数の更新版を公開しました。サイト運営者は、使用しているPHPの系統と修正版の番号を照らし合わせて確認できます。
2026年10月21日に公開された修正版
| PHPの系統 | 今回の修正版 |
|---|---|
| 8.5系 | 8.5.12 |
| 8.4系 | 8.4.27 |
| 8.3系 | 8.3.36 |
| 8.2系 | 8.2.35 |
たとえば「PHP 8.3.35」と表示されている場合、今回の修正を含む8.3系の更新版は「8.3.36」です。数字の最初の部分だけではなく、最後まで確認しましょう。PHP公式の修正版一覧で確認できます。
PHP 8.1以前はどうなる?
PHP 8.1以前の系統は、PHP開発プロジェクトによる通常の更新サポートが終了しています。古い系統でも、利用しているサーバー会社や長期保守の提供元が独自に修正を配布する場合があります。
古い数字が表示されたからといって、修正が未適用だと即断できない場合もあります。契約先のサーバー会社に確認し、サポートされているバージョンへの移行も検討しましょう。PHP公式のサポート終了一覧で各系統の状況を確認できます。
セキュリティソフトを入れれば更新しなくてもよい?
セキュリティ対策ソフトや通信を監視する仕組みは、攻撃の一部を防ぐ助けになる場合があります。しかし、今回の脆弱性について、PHP開発元は修正版の適用が根本的な対策だと説明しています。
サイトを運営している場合は、対策ソフトを入れたことだけで対応済みとせず、PHPの更新状況を確認してください。
PHPの脆弱性について、よくある疑問
PHPとはアプリの名前ですか?
PHPは一般的なスマートフォンアプリの名前ではなく、ウェブサイトなどを動かすためのプログラミング言語です。利用者が目にする画面の裏側で働くことが多く、普段の操作では意識する必要がありません。
PHPを使ったサイトを見ただけでウイルスに感染しますか?
今回公表されたのは、主にサービスを動かすサーバー側の弱点です。PHPを使ったサイトを開くだけで、閲覧者の端末に直接感染するという問題として発表されたものではありません。
ただし、サイトが不正に改ざんされれば、利用者が別の危険にさらされる可能性はあります。怪しい表示や見覚えのないログイン画面が出た場合は、個人情報を入力せず、公式情報を確認してください。
パスワードやクレジットカードを変更しなければいけませんか?
今回の脆弱性が見つかったことだけで、すべての利用者に一律の変更が必要になったわけではありません。情報漏えいや不正利用が発表されたサービスについては、運営元の案内に従いましょう。
身に覚えのないログイン通知や利用明細がある場合は、ニュースとの関連が不明でも、利用サービスやカード会社へ速やかに連絡してください。
修正版に更新すれば、ほかの危険もなくなりますか?
今回の修正版は、発表された2件の脆弱性を直すためのものです。更新によって、世の中のあらゆるセキュリティ問題がなくなるわけではありません。サービス運営者は、今後の更新や設定の管理も続ける必要があります。
まとめ|PHPの緊急ニュースは「利用者」と「運営者」で対応が異なる
2026年10月21日、PHPの開発元は重大な脆弱性2件を修正する更新版を公開しました。問題は特定のゲームやWordPressだけではなく、さまざまなウェブサービスの裏側で使われているPHPに関係しています。
悪用されると、外部からサーバー上で不正なプログラムを実行されるおそれがあります。ただし、脆弱性の発見が、そのまますべてのサイトでの不正アクセスや情報漏えいを意味するわけではありません。
ゲームやネットショップを普段利用している方は、まず公式のお知らせを確認しましょう。PHPの問題に対応するため、被害が確認されていなくても、予防的にサービスを一時停止する場合があります。つながらないからといって、直ちに乗っ取られたと判断する必要はありません。
一方、ブログや企業サイトを運営している方は、PHPの修正が適用されているかが確認したいポイントです。修正版は8.5.12、8.4.27、8.3.36、8.2.35の4つの系統で公開されています。契約しているサーバー会社が更新を担当する場合もあるため、案内を確かめてください。
今回のニュースで「PHP」という言葉を初めて知った方も、まずは利用者として必要な対応があるのかを確認すれば十分です。技術的な内容をすべて理解するよりも、利用しているサービスの正確な情報を見て、必要なときに落ち着いて対応することが役立ちます。
コメント