











2026年10月24日、GMOインターネットがサイバー攻撃の被害を受け、政府に「能動的サイバー防御」に関する措置を求めたと発表しました。国が攻撃元に対処する、新しい制度に注目が集まっています。
能動的サイバー防御とは、重大なサイバー攻撃の被害を防ぐため、国と企業が情報を共有し、法律上の条件を満たした場合には警察や自衛隊が攻撃に使われるサーバーへ対処する仕組みです。企業から要請があれば、必ず国が攻撃元を停止するという制度ではありません。
日本では2026年10月1日に、官民連携と「アクセス・無害化措置」に関する規定が施行されました。一方、通信情報を取得・分析する仕組みは、2027年秋の施行が予定されています。
では、私たちのメールやスマートフォンも調べられるのでしょうか。制度の内容とGMOの被害、利用者向けの対策を、2026年10月25日時点の公表資料に沿って説明します。
- 能動的サイバー防御の意味と、従来の対策との違い
- 2026年10月1日に始まった制度と、今後始まる制度
- 警察・自衛隊が攻撃元に対処できる条件
- 一般の人の通信や個人情報への影響
- GMOが政府に要請した理由と、現在わかっていること
能動的サイバー防御とは?何をする制度なのか
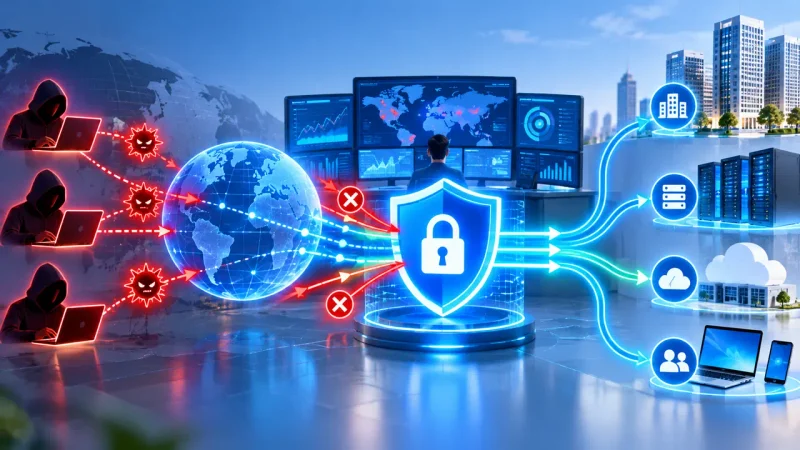
能動的サイバー防御は、国や重要な社会サービスへのサイバー攻撃を早い段階で把握し、重大な被害を防ぐための取り組みです。「能動的サイバー防衛」と検索されることもありますが、政府の政策資料では「能動的サイバー防御」という名称が使われています。
電気や水道、通信、金融などが攻撃を受けると、利用者の生活や仕事にも影響します。こうした被害を防ぐため、政府は企業との情報共有や攻撃元への対処を進めます。制度の全体像は内閣府が公開した説明資料で確認できます。
攻撃を受けてから守るだけではない
企業はこれまでも、不正アクセスを防ぐための監視や対策を行ってきました。今回の制度は、それに加えて国が企業から情報を集め、重大な攻撃について法的な権限に基づく対処を行えるようにするものです。
例えば、攻撃に使われているサーバーが見つかった場合、条件を満たせば警察などがアクセスして攻撃を止める措置を検討します。一般の企業や個人が、勝手に相手のサーバーへ侵入してよいわけではありません。
制度の柱は「官民連携」「通信情報の利用」「無害化措置」
主な仕組みは三つに分けられます。役割だけでなく、いつから始まる制度なのかも区別すると理解しやすくなります。
官民連携:重要な社会サービスを担う事業者と政府が、攻撃や弱点に関する情報をやり取りし、被害を防ぎます。
通信情報の利用:一定の条件で通信情報を取得・分析し、攻撃に関係する情報を探します。この制度の主要部分は2026年10月25日時点では未施行です。
アクセス・無害化措置:法律上の条件と手続きを満たした場合、警察や自衛隊が攻撃に使われるサーバーなどへ対処します。
能動的サイバー防御はいつから?2026年10月施行で変わったこと
関連する「サイバー対処能力強化法」と「同整備法」は、2025年5月16日に成立し、同月23日に公布されました。施行は一度に行われるのではなく、制度ごとに段階を分けています。
内閣府の発表によると、2026年10月1日に施行されたのは、官民連携の強化とアクセス・無害化措置に関する規定です。通信情報の利用については、2027年秋の開始が予定されています。
2026年10月1日に始まった二つの取り組み
一つ目は、重要インフラを担う事業者と政府の情報共有です。対象となる「特別社会基盤事業者」には、一定の重要な機器の届出や、サイバー攻撃に関する報告が求められます。
政府は報告された内容などを分析し、別の事業者が同じ攻撃を受けないように情報を提供します。対象となるのは、法令に基づく特定の事業者であり、一般家庭のパソコンを一律に届け出る仕組みではありません。
二つ目は、警察や自衛隊によるアクセス・無害化措置です。重大な危害を防ぐ必要がある場合に、所定の審査や手続きを経て行えるようになりました。具体的な施行内容は政府の説明資料にも示されています。
通信情報の利用は2027年秋の施行予定
政府が通信情報を取得・分析する仕組みは、2026年10月1日には始まっていません。政府が2026年9月に公表した資料では、2027年秋の施行予定とされています。
そのため、「2026年10月から全員の通信が新制度で監視されている」と説明するのは正確ではありません。これまでの通信情報を取り扱う制度と、新たな制度の開始時期は分けて考える必要があります。
警察や自衛隊は何ができる?攻撃元サーバーを止める条件
アクセス・無害化措置は、企業から依頼されれば必ず実施されるものではありません。人の生命、身体、財産への重大な危害を防ぐ必要があるかなど、法律で定める条件に照らして判断されます。
警察による無害化措置とは
無害化措置では、攻撃に使われるサーバーなどへアクセスし、攻撃用プログラムを止めたり、削除したりする方法が想定されています。攻撃者が利用できないよう設定を変更することも考えられます。
ただし、攻撃元に見える機器が第三者に乗っ取られたサーバーである可能性もあります。だからこそ、実施には必要性や適法性の審査が設けられています。
自衛隊が対応するのはどのような場合?
自衛隊が、あらゆる民間企業への攻撃に直接対処するわけではありません。日本国外にいる者による、特に高度に組織的・計画的な攻撃などで、自衛隊が対応する特別の必要がある場合が対象です。
防衛省の令和8年版防衛白書によると、内閣総理大臣の命令を受け、自衛隊は防衛大臣の指揮の下で警察と共同して対処します。海外の攻撃元に措置を行う際は、国際法との関係も考慮されます。
誰が実施をチェックするのか
アクセス・無害化措置をチェックするのが、政府から独立した立場にある「サイバー通信情報監理委員会」です。実施前に同委員会の承認を得ることが原則となっています。
緊急で事前承認を待てない場合には、実施後に通知する手続きもあります。防衛省の制度説明では、委員会の承認に加え、必要な場合の外務大臣との協議にも触れています。
個人のメールやスマホも監視される?通信の秘密への影響
「自分のメールやメッセージも読まれるのでは」と気になる方もいるでしょう。通信情報の利用は今後始まる制度ですが、対象とする情報やその扱いについて、法律上の制限が設けられています。
国がメールの本文を自由に読める制度ではない
政府が説明する新制度では、サイバー攻撃との関係を調べるため、IPアドレスや通信日時、機器への指令情報などを扱います。IPアドレスは、インターネット上で通信先を識別するために使う番号です。
法律には、人が内容を知ることのない自動的な方法で、調査に必要な「機械的情報」を選び、それ以外を消去する仕組みが定められています。メール本文や通話の会話内容を国の担当者が自由に読む制度ではありません。制度の概要は内閣府のサイバー安全保障に関する案内から確認できます。
ただし、IPアドレスや通信日時なども「通信の秘密」と関係する情報です。そのため、本文を読まないことだけで問題がなくなるわけではなく、取得できる条件や独立機関による審査が設けられています。
一般の家庭やスマホ利用者に新しい届出義務はある?
今回の法律によって、一般の家庭にスマートフォンや家庭用Wi-Fiルーターの登録義務が一律に生じたわけではありません。機器の届出などは、対象に定められた重要インフラ事業者の制度です。
一方、私たちも金融サービスや通信サービスを通じてサイバー攻撃の影響を受けることがあります。パスワードを使い回さず、利用できるサービスでは多要素認証を設定するなど、身近な備えは今後も必要です。
GMOはなぜ能動的サイバー防御を政府に要請したのか
2026年10月24日、GMOインターネットは自社のクラウドサービスへの不正アクセスに関して、政府へ能動的サイバー防御に関する措置を求めたと発表しました。これはGMOインターネットの公式発表(第4報)で確認できます。
「お名前.com デスクトップクラウド」で何があった?
攻撃を受けたのは「お名前.com デスクトップクラウド」です。遠隔操作できるWindows環境を提供するサービスで、外国為替証拠金取引(FX)の自動売買などにも利用されています。
GMOの説明では、10月19日に利用者からの問い合わせを受けて調査を開始。20日に不正なプログラムを確認し、21日から全プランのサーバーを順次停止しました。システムへの不正アクセスと、利用者情報の外部への持ち出しも確認しています。
一部の利用者からは、取引口座で身に覚えのない操作があったとの報告も寄せられています。実際に取得・悪用された情報の範囲は、個別に調査が続けられています。
10月24日午後3時時点の公式発表(第5報)では、影響の可能性があるサーバーは26,739件とされています。これは調査対象になり得るサーバーの数で、不正アクセスや情報取得が確定した件数ではありません。
政府に「発動第1号」としての対応を求めた
GMOは10月24日の第4報で、攻撃者とみられる人物・組織から金銭を要求されていることを公表しました。同社は要求に応じず、警察などと連携して対応するとしています。
さらに、今回の被害を能動的サイバー防御の「発動第1号」の事案として扱い、国が攻撃に使われる仕組みを追跡・遮断・無力化するよう求めました。ただし、これはGMO側の要請と位置付けであり、制度上の認定が決まったという意味ではありません。
政府が発動を決めたわけではない
企業が要請したことと、国がアクセス・無害化措置を行うかどうかは別の問題です。2026年10月24日の読売新聞の報道でも、政府関係者は個別企業の求めだけで発動を決める制度ではないと説明しています。
同報道では、政府は原則として措置の実施の有無を事案ごとに公表しない方針とされています。2026年10月25日時点でGMOの要請を受けた措置の実施は公表されておらず、行ったとも、行っていないとも断定できません。
また、GMOへの攻撃が法律上の条件を満たすと認められたという発表も確認できません。企業への攻撃が起きた事実だけで、国の無害化措置の対象になるわけではありません。
GMOの利用者は何を確認すればいい?補償や二次被害への対応
「お名前.com デスクトップクラウド」を利用していた方は、制度の動きよりも、まず口座と端末の安全を確認してください。GMOは10月24日付の第5報で、取引履歴や接続状態の確認を利用者へ呼びかけています。
対象サービスの利用者が確認したいこと
- FX会社・証券会社などの取引履歴や口座残高に、身に覚えのない動きがないか確認する。
- 口座や取引ツールのパスワードを、取引に使っていない別の端末から変更する。
- ログインしたままの接続をすべて切断する。自分で操作できない場合は、取引先へ相談する。
- 二段階認証などの多要素認証を利用できるサービスでは設定する。
- パソコンやスマートフォンのウイルス検査を行い、必要なデータを安全にバックアップする。
- 補償や返金を装うメール・メッセージのリンクや添付ファイルを開かない。
GMOは、パスワード変更後も古い接続が残ることがあるため、全セッションの切断を求めています。不審な取引を見つけた場合は、利用する金融機関へ連絡し、記録を残しておきましょう。
一律5,000円のお見舞金と不正取引の補償
GMOは10月24日、対象サービスを現在利用している全顧客に、被害の有無にかかわらず一律5,000円のお見舞金を支払う方針を発表しました。不正取引の損失に対する補償とは別の支払いです。
お見舞金の受け取り方法や支払時期は、10月30日(金)23時59分までに登録メールアドレスへ知らせる予定としています。また、希望する契約者には別のクラウド基盤を利用した代替サービスを案内し、乗り換え後6か月間は無料で提供する方針です。
不正取引の補償については、GMOが今回の不正アクセスに起因すると認めた取引の実現損失が対象です。通常の市場変動による損失や、得られたはずの利益などは対象外とされています。
申請方法や必要書類などは、11月6日(金)までに案内するとしています。状況によって取り扱いが更新される可能性があるため、手続きはGMOの第4報と、同社からの正式な案内を確認してください。
能動的サイバー防御で私たちの暮らしはどう変わる?
この制度は、一般の人が新しいアプリを入れて利用するサービスではありません。金融、通信、電力などの重要な仕組みが攻撃されたとき、国と事業者が連携して被害を防ぐための制度です。
会社の規模にかかわらず、基本的な対策は必要
法律で定める届出や報告の義務は、すべての企業に同じ内容で課されるわけではありません。ただし、取引先への攻撃によって自社にも被害が及ぶことがあるため、対象外の会社でも備えは必要です。
情報処理推進機構(IPA)の2026年10月9日の注意喚起では、外部公開システムの点検、多要素認証の強化、利用する外部サービスの確認などが呼びかけられています。国の制度だけで攻撃を防ぎ切れるわけではなく、企業の対策も引き続き求められます。
今後の注目点は通信情報の利用と運用実績
今後は、2027年秋に予定される通信情報の利用が、どの範囲で始まるかが焦点になります。制度には独立機関による審査などが設けられていますが、実際の運用状況についても継続して確認する必要があります。
また、GMOの事案では利用者の被害調査や補償手続きが進められています。新しい情報を調べる際は、政府の制度に関する発表と、GMOによる個別の被害・補償案内を分けて確認すると誤解がありません。
まとめ|能動的サイバー防御は国が重大な攻撃を防ぐための制度
能動的サイバー防御は、国と企業がサイバー攻撃の情報を共有し、重大な被害が広がる前に対処するための仕組みです。2026年10月1日からは、官民連携とアクセス・無害化措置に関する規定が施行されました。
警察や自衛隊による無害化措置は、法律の条件と手続きを満たした場合に実施されます。被害を受けた企業が要請すれば、自動的に発動されるものではありません。
通信情報を取得・分析する制度は2027年秋の施行が予定されています。新制度では通信の内容を自由に読むのではなく、機械的情報の選別や独立機関による審査などの制限が設けられています。
2026年10月24日、GMOインターネットは「お名前.com デスクトップクラウド」への攻撃を受け、政府に能動的サイバー防御の措置を求めました。ただし、政府がこの要請を受けて措置を実施したかどうかは、公表情報からは分かりません。
GMOは対象の利用者に一律5,000円のお見舞金を支払い、不正取引による一定の損失を補償する方針です。利用者は口座の履歴や接続を確認し、同社の案内に従って安全対策を進めてください。
能動的サイバー防御の制度と、個々の被害への対応は別のものです。国の対策が進む一方で、普段のパスワード管理や不審な連絡への注意も欠かせません。
コメント