
「PHPに重大な脆弱性が見つかった」「ゲームが緊急メンテナンスに入った」。2026年10月21日、そんなニュースが相次ぎました。ところが、PHP(ピーエイチピー)と言われても、何のことか分からない人は少なくないでしょう。
PHPは、インターネットの画面にはあまり登場しない言葉です。それでも、ネットショップの注文や会員サイトへのログインなど、私たちが普段使うサービスの裏側で働いていることがあります。
今回見つかったのは、PHPの安全上の重大な弱点です。条件がそろうと、悪意のある第三者にサーバー上で不正なプログラムを動かされるおそれがあります。国内外では、安全を確かめるためにウェブサイトを一時停止する動きも出ています。
一方で、PHPを使うサイトを見ただけで、スマートフォンが直ちにウイルスに感染するという発表ではありません。問題が見つかったことと、利用者の個人情報が実際に流出したことも別です。
この記事では、PHPを初めて知った方にも分かるよう、身近な例を交えて説明します。何が危険なのか、スマホやネットショッピング、ゲームにも関係するのか。一般の利用者が確認したいことまで、2026年10月22日時点の情報をもとに紹介します。
- PHPとは何か、ブラウザーやスマホとどう違うのか
- 2026年10月に発表された脆弱性と、その危険性
- ゲーム・ネットショップ・行政サービスへの影響
- 個人情報やパスワードについて確認できていること
- 普段の利用者とサイト運営者に必要な対応
PHPとは?普段使っているネットサービスとの関係
PHPは、ウェブサイトやインターネット上のサービスを動かすためのプログラミング言語の一つです。利用者が直接操作する画面ではなく、主にその裏側で情報の処理を担当します。
ネットショップの「売り場」と「裏側」で考えると分かりやすい
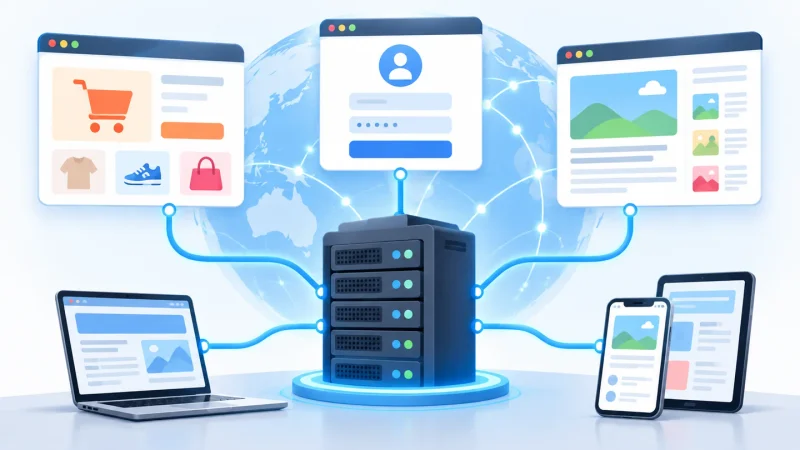
ネットショップを実際のお店に例えてみましょう。スマートフォンに商品が並んでいる画面は、お客さんから見える「売り場」です。一方、注文の受け付けや在庫の確認、会員情報の処理は、お店の「裏側」で行う仕事に似ています。
この裏側の処理に使われる言語の一つがPHPです。ただし、すべてのネットショップがPHPを使っているわけではありません。サービスごとに、別の言語や仕組みが使われる場合もあります。PHP公式マニュアルでも、ウェブ開発での使われ方が紹介されています。
ChromeやSafariなどのブラウザーとは何が違う?
ChromeやSafariは、インターネットのページを見るための「ブラウザー」です。画面に文字や写真を表示し、タップやクリックを受け付ける役割があります。
PHPは、それとは別に、ウェブサイトを提供する「サーバー」で主に動く言語です。ブラウザーで注文ボタンを押すと、サーバーが注文内容を受け取ります。その処理をPHPなどが担当し、結果が画面に表示されることがあります。
つまり、今回の脆弱性はChromeやSafariそのものに見つかった問題ではありません。この違いを知ると、誰が対策する問題なのかも理解しやすくなります。
PHPの脆弱性とは?2026年10月に何が起きたのか
2026年10月21日、PHPの開発チームは重大な脆弱性2件を修正した更新版を公開しました。「脆弱性(ぜいじゃくせい)」とは、悪用されると危険につながる、ソフトウェアの安全上の弱点です。
悪用されると、サーバーを不正に操作されるおそれがある
今回の問題では、条件によって、外部の攻撃者がサーバー上で本来許されていないプログラムを動かせる可能性があります。専門用語では「リモートコード実行」と呼ばれる問題です。
悪用された場合、サーバーに保存された情報を不正に読み取られたり、ウェブサイトの表示を書き換えられたりするおそれがあります。ただし、こうした被害が必ず起きるわけではありません。攻撃が成立する条件や、サーバー側の権限・設定によって影響は異なります。
PHP開発元は、ウェブからの通信を処理する幅広いPHP環境が影響を受けると説明し、速やかな更新を求めています。詳しくはPHP開発元のセキュリティ発表に掲載されています。
重大な脆弱性は2件、危険度はいずれも9.2
今回公表された脆弱性の識別番号は「CVE-2026-109618」と「CVE-2026-109619」です。一つはメモリ不足時の処理、もう一つは、以前の通信処理で使われた情報の管理に関係します。
いずれも危険性を評価する「CVSS」のバージョン4.0で、10点満点中9.2とされています。この数字は弱点の深刻さを示すもので、「92%の確率で攻撃される」「すでに92%のサイトが被害に遭った」という意味ではありません。評価は1件目の公式技術情報と2件目の公式技術情報で確認できます。
利用者が識別番号を覚えたり、自分でPHPを更新したりする必要は通常ありません。まず対応するのは、PHPを使ったサービスを提供する側です。
PHPの脆弱性は私たちの生活にも影響する?
直接の修正作業を行うのは、主にウェブサイトやサービスの運営者です。ただし、そのサービスを利用する私たちにも、メンテナンスで一時的に使えなくなるなどの影響が出ることがあります。
スマートフォンやパソコンは大丈夫?
今回の発表は、スマートフォンやパソコンの基本ソフト自体に今回の弱点が見つかった、という意味ではありません。買い物やゲームを利用するだけの人が、スマホにPHPを入れたり、更新したりする必要は通常ありません。
ただし、もし利用しているサイトが攻撃されて不正に書き換えられれば、偽のログイン画面へ誘導されるなど、別の危険が生じる可能性があります。「サイトを見るだけで直接感染する問題ではない」ことと、「何が起きても安全」なことは違います。
ネットショップ・ゲーム・行政サービスにも関係する
PHPが使われることのあるサービスは、買い物サイト、会員サイト、ゲームの一部機能、企業や行政のウェブページなどです。そのため、PHPの問題が見つかると、利用者が普段見ているサービスにも対応が必要になる場合があります。
ただし、その種類のサービスがすべて危険だという意味ではありません。PHPを使っているか、どのバージョンか、更新済みかなどによって状況が異なります。気になる場合は、利用先が出す公式のお知らせが最も確かな手がかりです。
AIツールにも影響する?脆弱性の発見にAIが使われた理由
AIツールもネット上のサーバーを利用しますが、すべてのAIサービスがPHPで動いているわけではありません。今回の発表だけを根拠に、特定のAIツールにこの脆弱性がある、あるいは被害が出たとは言えません。
一方、今回の問題を見つける調査にはAIが活用されました。PHPの開発を支える団体とOpenAIは、研究者や複数の企業が調査・修正に協力した経緯を公表しています。つまり、ここでのAIは脆弱性を見つける助けとして使われたもので、AIサービス自体の安全性を示す話ではありません。PHP Foundationの説明、OpenAIの発表で確認できます。
個人情報やパスワードは大丈夫?情報漏えいは起きている?
今回の弱点によって、不正アクセスや情報の読み取りにつながる危険は指摘されています。しかし、脆弱性が公表されたことだけで、利用しているサービスから個人情報が漏れたとは言えません。
攻撃の兆候と、実際に情報が漏れた事実は分けて考える
情報処理推進機構(IPA)は、10月21日に出した事前の注意喚起で、その時点では今回の2件を悪用した攻撃を確認していないと説明しました。これは当日のIPAによる確認状況であり、その後も攻撃が起こらないという意味ではありません。
一方、ロイター通信は10月21日、ベルギー外務省が今回の弱点を利用した攻撃の報告を受け、ウェブサイトを一時停止したと報じました。ただし、ベルギーのサイバーセキュリティ当局は、国内のサイトへの攻撃を確認していないとしています。攻撃の報告があることと、攻撃が成功したこと、個人情報が流出したことは別です。利用先の実際の被害は、そのサービスの公式発表で確かめる必要があります。IPAの注意喚起、ロイター通信の報道を参照してください。
今すぐ全サービスのパスワードを変更した方がいい?
今回のPHPのニュースだけを理由に、すべてのサービスで一斉にパスワードを変えなければならない、という発表ではありません。まずは使っているサービスの公式情報を確かめましょう。
利用先から不正アクセスや情報漏えいの連絡があれば、公式サイトや公式アプリで内容を確認し、対象のパスワード変更などを進めましょう。また、身に覚えのないログイン通知やカードの請求があった場合は、今回のPHPの問題との関係が不明でも、利用先やカード会社へ速やかに相談してください。
なぜゲームやウェブサイトが緊急メンテナンスになったの?
ゲームや行政のサイトが急に使えなくなると、すでに攻撃を受けたのではと心配になるかもしれません。しかし、被害を防ぐため、あらかじめサービスを止めて更新・点検する場合もあります。
ウマ娘や財務省でも安全確認のための対応
ゲーム「ウマ娘 プリティーダービー」のDMM GAMES版は、2026年10月21日、サーバーで使っているPHPへの対策としてメンテナンスを発表しました。その時点では、今回の弱点を悪用した被害や利用者データの流出は確認されていないと案内しています。ゲーム公式のお知らせに詳細があります。
財務省も10月21日、PHPの脆弱性への対応を理由に、ウェブサイトの一部コンテンツやサービスを一時停止したと公表しました。どちらも、PHPの問題が私たちに身近なサービスにも関係することを示す例です。財務省の発表を参照してください。
海外でも政府サイトなどが一時停止
ロイター通信によると、10月21日にはドイツの政府関連サイトやフランスの県庁関連サイト、オランダの病院サイトなどが一時停止しました。各機関は、修正版を適用するまでの予防措置として対応しています。
サイトが停止していても、それだけで攻撃や情報漏えいが起きた証拠にはなりません。利用者は、運営元の復旧案内を確認してください。ロイター通信の記事で当時の対応が紹介されています。
使えないサービスはいつ再開する?
再開時間はサービスごとに異なります。PHPの修正版が公開されても、各社が更新し、動作や安全性を確かめる作業が残るためです。
ログインできない場合は、公式サイトや公式アプリで最新のお知らせを確認してください。復旧を装って別のサイトでログインを求める連絡が届いても、リンクをすぐに開かず、いつも使う公式の入口から確認しましょう。
PHPの脆弱性に対して一般の利用者ができること
普段からネットショップやゲームを使っている人が、PHPの設定を直接直すことは通常できません。必要なのは、利用先の情報を確かめ、安全な方法でサービスを利用することです。
ネットショップやゲームを使う人の確認ポイント
- 利用中のサービスの公式サイト・公式アプリで、メンテナンスや安全上のお知らせを確認する。
- 一時停止中は、運営元が案内する再開予定や代替の利用方法を確認する。
- 情報漏えいや不正ログインが案内された場合は、対象サービスの指示に沿ってパスワード変更などを行う。
- 不安をあおるメールや投稿のリンクからログインせず、普段利用する公式の入口を使う。
今回の問題とは別に、スマートフォンやパソコンの基本ソフト、ブラウザー、アプリを定期的に更新しておくことも安全対策になります。ただし、それだけでサーバー側のPHPの問題が解消するわけではありません。
自分でウェブサイトを運営している人は何を確認する?
ブログやネットショップ、会社のサイトを運営している人は、契約先のサーバー会社や保守担当者にPHPの対策状況を確認してください。サーバー会社が更新する場合もあれば、自分で設定を変更する必要がある場合もあります。
PHPの更新では、サイトの動きに影響が出ることもあります。バックアップを取り、更新後の動作も確かめましょう。今回の問題に対しては、サービス側のPHPへ修正を適用することが根本的な対策です。使っている制作ツールの種類だけでは、安全かどうかは判断できません。
PHPの問題は修正された?更新版と今後の注意点
PHPの開発チームは2026年10月21日、今回の重大な脆弱性2件を修正する更新版を公開しました。修正版があることと、すべてのウェブサイトで更新が済んだことは別です。
10月21日に公開されたPHPの修正版
| PHPの系統 | 今回の修正版 |
|---|---|
| 8.5系 | 8.5.12 |
| 8.4系 | 8.4.27 |
| 8.3系 | 8.3.36 |
| 8.2系 | 8.2.35 |
例えば、PHP 8.3系を使っている場合は、今回の修正を含む版が「8.3.36」です。ただし、サーバー会社が独自に修正を適用している場合もあります。画面上の番号だけで判断できないときは、提供元の公式発表を確認してください。PHPの公式発表に修正版の一覧があります。
古いPHPを使っているサービスはどうなる?
PHP 8.1以前は、PHP開発プロジェクトによる通常の更新サポートが終了しています。一方、提供会社が古い系統に独自の修正を加えて配布する場合もあります。
自分の運営するサービスで古いPHPを使っている場合は、修正の提供状況と新しい系統への移行方法を契約先に確認してください。PHP 8.2系も2026年12月31日にPHP開発元によるセキュリティサポートが終了する予定です。詳しくはPHP公式のサポート対象バージョンで確認できます。
修正版に更新すれば、すべての危険がなくなる?
今回の修正版は、今回公表された2件の弱点への対応です。別の不具合や設定の問題まで、すべて解決するわけではありません。運営者は更新を適用した後も、サービスの状態を確認していく必要があります。
PHPの脆弱性についてよくある疑問
自分のスマホにPHPが入っているか調べた方がいい?
一般の利用者は、スマホにPHPが入っているかを調べる必要は通常ありません。今回の問題はサービス側のサーバーで対応します。スマホの安全更新は普段どおり続けてください。
利用しているサービスがPHPを使っているか、見れば分かる?
画面だけで、どのプログラミング言語が使われているか判断できないことがあります。すべてのサービスの仕組みを利用者が調べる必要はありません。影響が心配なときは、運営元が公表する安全対策のお知らせを確認しましょう。
セキュリティソフトを入れれば、今回の問題は防げる?
スマホやパソコンにセキュリティソフトを入れても、サービスのサーバーで動くPHPの弱点そのものは直せません。一般の利用者は不審な連絡に注意し、サイト運営者はPHPの修正状況を確認する必要があります。
まとめ|PHPのニュースは身近なサービスの「裏側」に関わる話
PHPは、ネットショップや会員制サイトなどの裏側で使われるプログラミング言語です。名前を初めて聞いたとしても、知らないうちにPHPを利用するサービスに接していた可能性があります。今回のニュースが広く報じられたのは、そうした身近なサービスを動かす仕組みに、重大な弱点が見つかったからです。
2026年10月21日に発表された2件の脆弱性は、条件によって外部からサーバー上で不正なプログラムを実行されるおそれがあります。そのため、国内のゲームや行政サイト、海外の政府関連サイトなどで緊急メンテナンスや一時停止が行われました。こうした停止は予防措置の場合もあり、被害発生を意味するものではありません。
私たちが普段使うスマートフォンや、Chrome・Safariなどのブラウザー自体に、今回と同じ脆弱性が見つかったという話でもありません。いつも通りサービスを利用する人が、自分でPHPを入れ直す必要は通常ないのです。ただし、利用先が実際に攻撃されれば、情報漏えいや不正な表示などを通じた影響を受ける可能性はあります。
まずは利用先の公式なお知らせを確認しましょう。メンテナンス中であれば再開の案内を待ち、不正アクセスや情報漏えいが発表された場合は、その内容に応じて対応します。身に覚えのないログイン通知やカードの請求があれば、PHPのニュースとは関係なく早めに確認してください。
一方、サイト運営者はPHPの修正版が適用されているかを確認する必要があります。サーバー会社などと更新状況を確かめ、必要に応じて対応してください。一般の利用者は公式の案内を確認し、運営者はサーバー側の対策を進める。自分の立場で必要なことが分かれば、PHPを詳しく知らなくても今回のニュースに対応できます。
出典・参考資料
- The PHP Group|2026年10月21日の重大な脆弱性と修正版
- PHP Foundation|重大な脆弱性2件と発見・修正の経緯
- PHP開発元|CVE-2026-109618の技術情報
- PHP開発元|CVE-2026-109619の技術情報
- PHP公式マニュアル|PHPの紹介
- 情報処理推進機構(IPA)|PHPのセキュリティリリース事前注意喚起
- ウマ娘 プリティーダービー|PHPの脆弱性対応に伴うメンテナンス
- 財務省|PHPの脆弱性対応に伴う一部コンテンツの一時停止
- ロイター通信|PHP脆弱性への対応と海外のウェブサイト一時停止
- OpenAI|AIを活用したPHPの脆弱性調査と情報公開
- PHP開発元|サポート対象バージョンと終了予定日
コメント