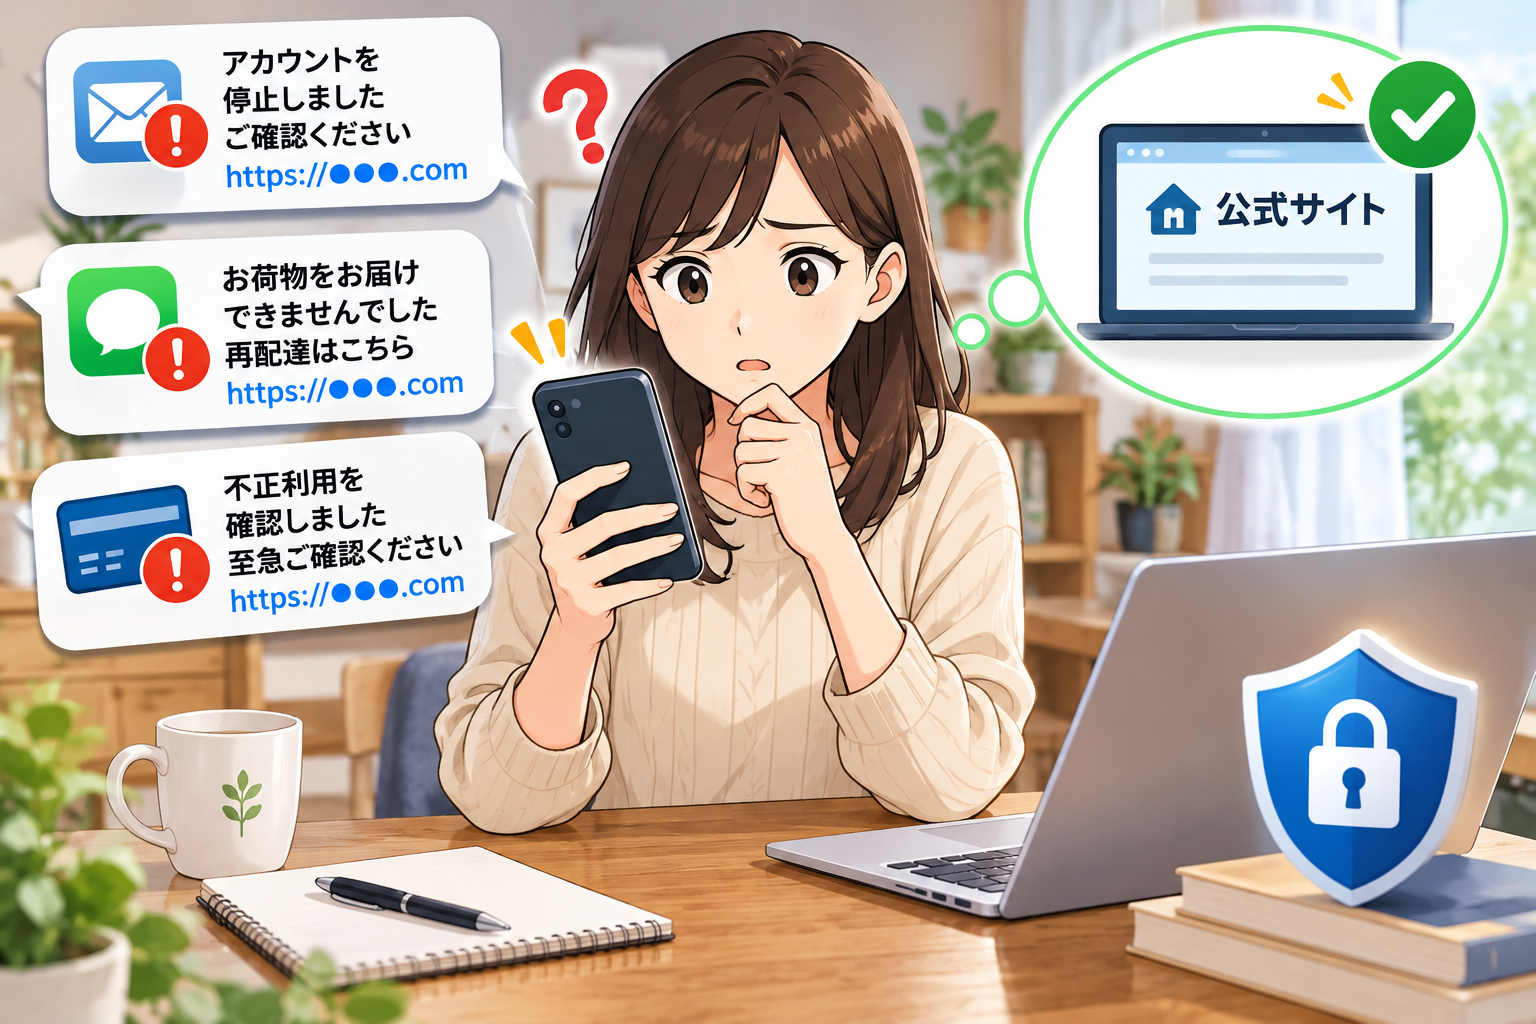

「カードの利用を停止しました」
「不正なログインを確認しました」
「荷物をお届けできませんでした」
こんなメールやSMSが届くと、慌ててしまいます。
しかも最近の偽メールは、実在する企業名やサービス名を使います。
送信元の名前や偽サイトまで、本物そっくりに作られることがあります。
そのため、文章や見た目だけで本物と偽物を見分けようとするのは簡単ではありません。
大切なのは、すべてを見抜けるようになることではありません。
本物か分からない連絡から、そのまま手続きしないことです。
メールやSMSのリンクを使わず、公式アプリや普段使っている公式サイトから確認します。
この記事では、この基本を中心に、偽メールやSMSへの対処方法を分かりやすく紹介します。
- 偽メールやSMSが届いたときの基本対応
- 本物か分からないときの確認方法
- 偽サイトで狙われる情報
- リンクを押してしまった場合の対応
- パスワードを入力した場合の対応
- カード情報を入力した場合の対応
偽メールやSMSは「見た目だけ」で判断しない
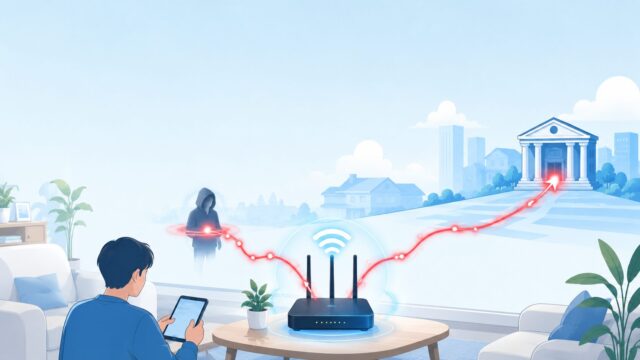
フィッシングとは、実在する企業などを装ったメールやSMSから偽サイトへ誘導し、個人情報を盗む手口です。
銀行、クレジットカード会社、通販会社、宅配会社など、身近な企業が悪用されます。
送信者の会社名が本物でも安心できない
メールの差出人に、
「○○銀行」
「○○カード」
「○○通販」
などと表示されていると、本物だと思ってしまいがちです。
しかし、警察庁は、受信者に表示される送信元の名称やメールアドレスは偽装できると説明しています。
そのため、会社名や送信元アドレスだけで、本物と判断することはできません。
URLが本物に似ていることもある
「URLを見れば分かる」と考える人もいるでしょう。
確かに、おかしなURLは判断材料になります。
しかし、正規サイトによく似た文字列を使った偽サイトもあります。
警察庁も、リンクの見た目だけで真偽を判断することは難しいと注意しています。
そのため、URLだけで本物か偽物かを見分けようとしすぎないことも大切です。
メールやSMSのリンクを使わず、公式アプリや事前に登録したブックマークから確認すると決めておけば、偽URLを見破る必要そのものを減らせます。
フィッシングは今も多く報告されている
フィッシングは、昔からある手口です。
しかし、現在も多数の報告があります。
2026年8月には8万件を超える報告
フィッシング対策協議会によると、2026年8月に寄せられたフィッシング報告は82,338件でした。
7月より16,219件増え、約24.5%増加しています。
同月には96ブランドがフィッシングに悪用されました。
通販、クレジットカード、航空会社、官公庁、銀行など、幅広い分野が対象になっています。
銀行のメールだけを警戒すればよいわけではありません。
普段使っているさまざまなサービスが、偽メールに利用される可能性があります。
不正ログインの相談も増えている
IPAの2026年第2四半期の相談状況では、不正ログインに関する相談が423件ありました。
前年同じ時期の267件から増えています。
フィッシングに関する相談も146件あり、偽サイトへ個人情報やカード情報を入力した相談が寄せられています。
覚えたいのは「5つの行動」です
偽メールを一つずつ見破ろうとすると大変です。
そこで、迷ったときの行動を決めておきます。
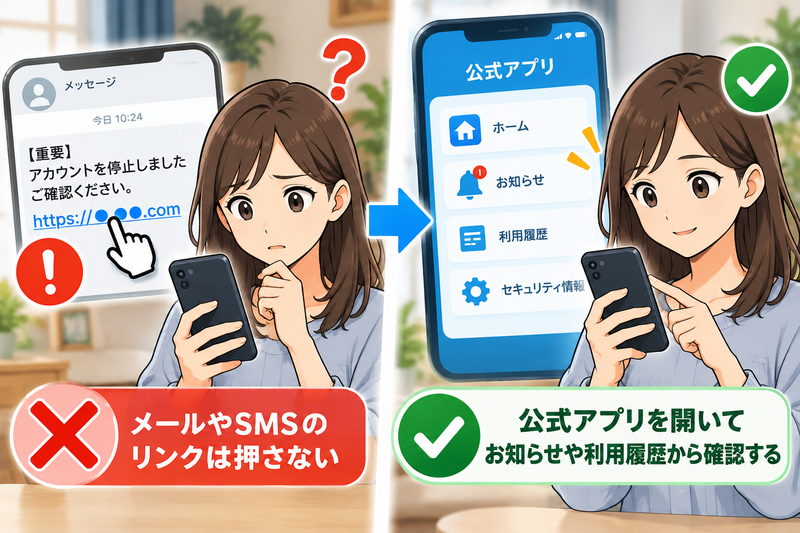
1.メールやSMSのリンクから手続きしない
一番覚えておきたい対策です。
「カードを停止しました」
「本人確認が必要です」
「不正ログインがありました」
このように書かれていても、リンクをすぐ押しません。
警察庁も、メールやSMSのリンクを安易にクリックせず、公式アプリや事前に登録したブックマークなどを利用するよう案内しています。
2.公式アプリから確認する
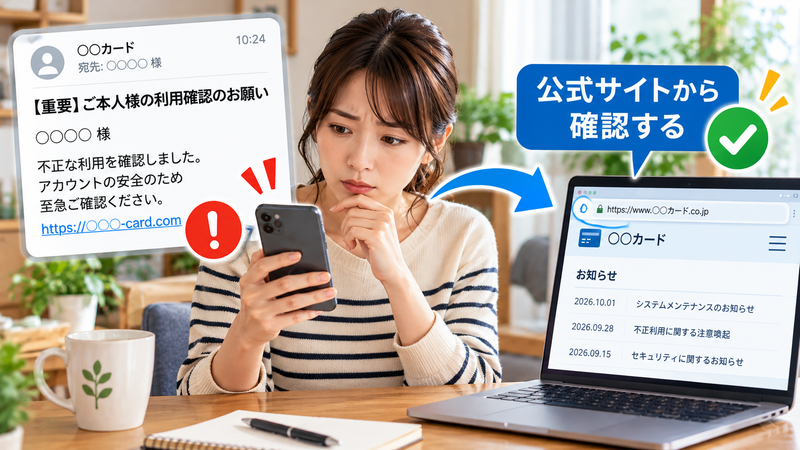
たとえばクレジットカード会社から、
「不正利用を確認してください」
というSMSが届いたとします。
そのSMSのリンクは使いません。
普段から使っているカード会社の公式アプリを開きます。
そこで、
- お知らせ
- 利用履歴
- セキュリティ情報
などを確認します。
何も表示されていなければ、必要に応じて公式窓口へ確認します。
3.普段使っている公式サイトから確認する
公式アプリがない場合は、普段使っているブックマークなどから公式サイトへ入ります。
警視庁では、検索サイトの広告からフィッシングサイトへ誘導する手口も確認しています。
そのため、よく利用する銀行やカード会社は、あらかじめ公式サイトをブックマークしておくと安心です。
メールやSMSに電話番号が書かれていても、その番号へすぐ連絡せず、カード裏面や公式サイトなどで確認した窓口を利用しましょう。
4.認証コードを他人へ教えない
SMSなどで届く認証コードも大切な情報です。
知人を装った相手から、
「認証コードを教えて」
と言われる手口もあります。
IPAでは、SNSで知人になりすました相手へ認証コードを教えた結果、アカウントを乗っ取られた相談例を紹介しています。
認証コードは、パスワードと同じように他人へ教えないようにします。
5.急がされたときほど一度止まる
フィッシングでは、
「本日中に手続きしてください」
「アカウントを停止します」
「カードが利用できなくなります」
「不正アクセスを確認しました」
など、不安をあおる文章が使われます。
警察庁も、「個人情報の漏えい」「不正アクセス検知」「取引停止」など、切迫感を与えてログインさせる手口を確認しています。
急いでいるように見える連絡ほど、その場で手続きを進めないようにします。
名前や利用サービスを知っていても本物とは限らない
企業から情報が漏れた後は、相手が自分の名前を知っていても安心できません。
企業から個人情報が流出すると、
- 氏名
- 電話番号
- メールアドレス
- その企業やサービスを利用していること
などを第三者に知られる可能性があります。
その後、
「○○様、いつも○○サービスをご利用いただきありがとうございます」
と連絡が来たら、本物だと思ってしまうかもしれません。
しかし、
自分の名前を知っていることと、本物の企業であることは別です。
知っている企業名や自分の氏名、普段利用しているサービスが書かれていても、それだけで連絡そのものを信用することはできません。
必ず別の公式ルートから確認します。
企業から実際に情報流出の通知が届いた場合は、個人情報が漏れた可能性があるときの対処方法もあわせて確認してください。
よくある偽メールの内容
偽メールには、いくつかよく使われる内容があります。
「不正利用がありました」
クレジットカード会社などを装う方法です。
不安になってリンクを押すと、カード情報を入力する偽画面へ誘導されることがあります。
警察庁にも、カード会社を装ったSMSからカード情報を入力し、その後に身に覚えのない利用が発生した相談例があります。
「荷物を届けられませんでした」
宅配会社を装うSMSもあります。
ちょうど通販の商品を待っている時期なら、特に信じやすくなります。
警察庁では、宅配業者を装ったSMSから不正なアプリを入れてしまった事例も紹介されています。
「アカウントを停止します」
通販、動画配信、通信会社などを装う方法です。
「すぐログインしなければ利用できなくなる」
と急がせます。
その先でIDやパスワードを入力させるのが狙いです。
「ポイントが失効します」
ポイントやマイルは、普段から使う人ほど反応しやすい内容です。
「今日まで」
「○○ポイント失効」
などと表示されても、メールからログインしません。
普段使っている公式アプリで残高を確認します。
初めて利用する通販サイトにも注意する
メールやSMSだけではありません。
検索して見つけた通販サイトそのものが偽物の場合もあります。
極端に安い商品は一度確認する
消費者庁は、偽通販サイトを利用しないための確認項目として、
- 公式サイトのURLか
- 連絡先が表示されているか
- 商品価格が極端に安くないか
- 支払い方法が限定されていないか
- 日本語が不自然ではないか
などを挙げています。
ただし、一つ当てはまらないから安全とは限りません。
日本語が自然な偽サイトも考えられます。
複数の情報を確認することが大切です。
メールのリンクを押してしまったら?
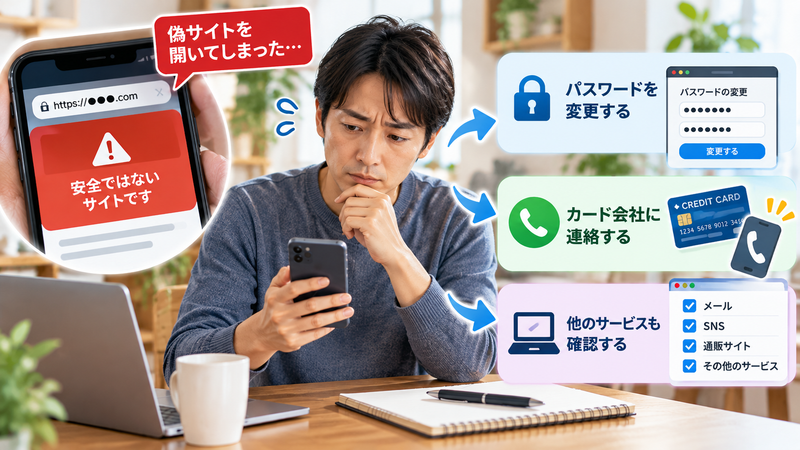
リンクを開いただけで、必ず個人情報が盗まれたとは限りません。
ただし、その先で何をしたのかを確認し、入力やダウンロードの有無によって対応を変えます。
何も入力していない場合
偽サイトらしいページを開いただけで、何も入力していない場合は、そのページを閉じます。
国民生活センターも、不審なメールやSMSのリンクを開いてしまった場合、個人情報やカード番号などを入力しないよう案内しています。
知らないアプリやファイルがダウンロードされていないかも確認し、OSやブラウザー、アプリは最新の状態にしておきます。
IDやパスワードを入力した場合
早めに対応します。
偽サイトへ入力したパスワードは変更します。
さらに同じパスワードを別のサービスでも使っている場合は、そちらも変更します。
警視庁も、偽サイトへ入力したIDやパスワードを他のサービスでも使っている場合は、該当するすべてのサービスでパスワードを変更するよう案内しています。
パスワード変更は、届いたメールからではなく公式サイトや公式アプリから行います。
クレジットカード情報を入力した場合
カード会社へ早めに連絡します。
カード会社によっては、利用停止や再発行などの対応が必要になります。
利用明細も確認します。
国民生活センターも、フィッシングサイトへカード情報を入力した場合は、カード会社や金融機関などへ連絡するよう案内しています。
銀行の情報を入力した場合
銀行を装った偽サイトへ、
- 口座番号
- 暗証番号
- インターネットバンキングの情報
などを入力した場合は、利用している金融機関へ早めに相談します。
警察庁では、偽サイトへ銀行情報を入力した後、不正送金された相談事例も紹介しています。
被害に遭ったときは一人で判断しない
実際にお金を取られた。
アカウントへログインできなくなった。
カードが不正利用された。
このような場合は、関係する会社へ連絡します。
クレジットカード・銀行
カード会社や金融機関の公式窓口へ相談します。
メールに記載された連絡先ではなく、カード裏面や公式アプリなどから確認してください。
消費者トラブル
通販や契約などのトラブルで判断に迷った場合は、消費者ホットライン「188」で、最寄りの消費生活センターなどにつながります。
フィッシング被害
警察庁は、フィッシングの被害に遭った場合、最寄りの警察署やサイバー事案に関する相談窓口へ相談するよう案内しています。
次に確認したいのは「パスワードの使い回し」
偽サイトにパスワードを入力してしまったとします。
そのパスワードを、そのサイトだけで使っていれば変更する範囲は限定できます。
ところが、通販、SNS、メール、ポイントサイトなどで同じパスワードを使っていると、変更が必要な範囲は一気に広がります。
一つのパスワードを盗まれただけで、別のサービスまで狙われる可能性があります。
警察庁も、サイトごとに異なるID・パスワードを使い、覚えられない場合はパスワード管理アプリなどを利用するよう案内しています。
パスワードを何十個も自分で覚える必要はありません。
Microsoft、Google、Appleなどのパスワード管理機能や、専用のパスワード管理サービスを利用すれば、サービスごとに異なるパスワードを作成して保存できます。
対応しているサービスでは、パスキーや多要素認証を利用する方法もあります。
パスワードの自動生成や管理方法は、別の記事で詳しく紹介します。
まとめ|偽メールを完璧に見抜く必要はない
フィッシングメールやSMSは、実在する企業を装って送られてきます。
会社名が正しい。
ロゴが本物に見える。
送信元の名前も知っている。
それだけで本物とは判断できません。
大切なのは、偽物を100%見分けることではありません。
届いた連絡から直接手続きしないことです。
メールやSMSにリンクがあっても、その場では押しません。
普段使っている公式アプリや、あらかじめ登録した公式サイトから確認します。
そして、急がせる内容ほど一度止まります。
もしリンクを押してしまっても、そこで何をしたかによって対応は変わります。
IDやパスワードを入力したなら変更します。
カード情報ならカード会社へ相談します。
銀行情報なら金融機関へ連絡します。
一人で判断できない場合は、消費生活センターや警察などの相談窓口も利用できます。
そして、フィッシング被害を広げないために、次に見直したいのがパスワードです。
同じパスワードを複数のサービスで使っている場合は、この機会に管理方法そのものを見直してみましょう。
コメント